Χρησιμοποιεί κάποιος άλλος το κλειδί σου για OpenAI ή Anthropic; Πώς θα το καταλάβεις σε 5 λεπτά.
Ένα κλεμμένο κλειδί δεν αφήνει κανένα ίχνος στον κώδικά σου. Αφήνει όμως ίχνος στον πάροχο. Δες πού να κοιτάξεις και τι να κάνεις όταν τα νούμερα δεν βγαίνουν.
Όταν διαρρέει ένα κλειδί OpenAI ή Anthropic — από ένα commit, ένα log του CI, ένα screenshot, μια συνομιλία με ένα AI που διάβασε το .env σου — αυτός που το βρίσκει δεν το χρησιμοποιεί μέσα από τον δικό σου κώδικα. Το χρησιμοποιεί από τον δικό του υπολογιστή. Το repo σου δεν αλλάζει. Τα logs σου δεν αλλάζουν. Η κλοπή φαίνεται μόνο σε ένα σημείο: στον πάροχο, στη χρήση του συγκεκριμένου κλειδιού.
Πέρσι, τα μυστικά που συνδέονται με υπηρεσίες AI ήταν τα διαπιστευτήρια με τη μεγαλύτερη αύξηση στις διαρροές: η GitGuardian μέτρησε 81% περισσότερα το 2025 απ’ ό,τι το 2024. Δες πώς ελέγχεις τα δικά σου σε περίπου πέντε λεπτά.
Τα σημάδια
- Η χρέωση ανέβηκε απότομα και δεν έκανες deploy τίποτα που να το εξηγεί.
- Κλήσεις σε ώρες που δεν τρέχει τίποτα δικό σου: 3 τα ξημερώματα, σε ένα κλειδί που το χρησιμοποιεί μόνο το laptop σου.
- Μοντέλα που δεν καλείς. Η εφαρμογή σου χρησιμοποιεί ένα μικρό μοντέλο· στο κλειδί εμφανίζεται το μεγαλύτερο.
- Χρήση σε κλειδί που δεν το χρησιμοποιεί πια τίποτα — το παλιό από κάποιο demo, εκείνο σε ένα branch που έχεις σβήσει.
- Σφάλματα rate limit στη δική σου εφαρμογή, ενώ η δική σου κίνηση είναι κανονική.
Βήμα 1 — δες τη χρήση ανά κλειδί, ανά ώρα
Και οι δύο πάροχοι αναλύουν τη χρήση ανά κλειδί, αλλά μόνο με ένα κλειδί διαχειριστή (admin key — μπορεί να το φτιάξει μόνο ο ιδιοκτήτης ή κάποιος διαχειριστής του οργανισμού). Κράτα το έξω από το project σου και χρησιμοποίησέ το από το δικό σου terminal. Βάλ’ το πρώτα σε μια μεταβλητή περιβάλλοντος· μην το επικολλάς ποτέ μέσα σε εντολή ή σε chat.
OpenAI
Στη σελίδα Usage του dashboard της OpenAI μπορείς να φιλτράρεις ανά project και ανά κλειδί. Τα ίδια νούμερα σου δίνει και το Usage API του οργανισμού, ομαδοποιημένα ανά κλειδί, σε ωριαία διαστήματα (buckets), για τις τελευταίες 48 ώρες:
START=$(( $(date +%s) - 172800 ))
curl -s "https://api.openai.com/v1/organization/usage/completions?start_time=$START&bucket_width=1h&group_by=api_key_id&limit=48" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY"
Κάθε διάστημα δείχνει, ανά api_key_id, τα αιτήματα και τα token εκείνης της ώρας. Τα ID των κλειδιών αντιστοιχούν σε ονόματα στη σελίδα API keys.
Anthropic
Η σελίδα Usage του Console δείχνει τα ίδια ανά κλειδί. Από το Admin API, με κλειδί διαχειριστή (ξεκινά με sk-ant-admin):
curl -s "https://api.anthropic.com/v1/organizations/usage_report/messages?starting_at=2026-11-03T00:00:00Z&bucket_width=1h&group_by[]=api_key_id" \
  -H "x-api-key: $ANTHROPIC_ADMIN_KEY" \
  -H "anthropic-version: 2023-06-01"
Η χρήση από το Workbench του Console δεν συνδέεται με κάποιο κλειδί, οπότε εμφανίζεται με κενό ID κλειδιού — αυτή είναι από ανθρώπους του οργανισμού σου, όχι από κάποιον κλέφτη.
Βήμα 2 — σύγκρινε με αυτό που κάνει ο κώδικάς σου
Ένα νούμερο μόνο του δεν λέει τίποτα. Για κάθε κλειδί, σημείωσε τρία πράγματα:
- Πού τρέχει. Μόνο στο laptop σου; Σε κάποιον server; Στο CI; Ένα κλειδί που υπάρχει μόνο στο laptop σου δεν μπορεί να έχει κίνηση όσο το laptop είναι σε αναστολή.
- Τι το χρησιμοποιεί. Ποιο κομμάτι του κώδικα το διαβάζει. Αν δεν το διαβάζει πια τίποτα, οποιαδήποτε χρήση, ακόμα και ελάχιστη, είναι κάποιου άλλου.
- Τι καλεί. Ποια μοντέλα και περίπου πόσο. Ένα κλειδί που η εφαρμογή σου το χρησιμοποιεί για σύντομες κλήσεις ταξινόμησης δεν θα έπρεπε να βγάζει μεγάλες απαντήσεις από το μεγαλύτερο μοντέλο.
Τώρα σύγκρινε. Χρήση όταν δεν τρέχει τίποτα δικό σου, χρήση σε κλειδί που δεν το χρησιμοποιεί τίποτα ή μοντέλα που δεν καλείς ποτέ: έχεις την απάντησή σου.
Κλείσε ό,τι χρησιμοποιεί το κλειδί — τον dev server, τα scripts, το job στο CI — και κοίτα το επόμενο ωριαίο διάστημα. Αν τα νούμερα εξακολουθούν να κινούνται, το κλειδί χρησιμοποιείται κάπου που δεν ελέγχεις εσύ.
Βήμα 3 — αν το χρησιμοποιεί κάποιος άλλος
- Φτιάξε νέο κλειδί, κάνε deploy με αυτό και μετά ανακάλεσε το παλιό. Με αυτή τη σειρά, για να μην πέσει και η δική σου εφαρμογή μαζί με τον κλέφτη.
- Βρες από πού διέρρευσε. Ψάξε στο ιστορικό του git (και στα branches που έχεις σβήσει), στα logs του CI, στα issue trackers, σε screenshots που έχεις μοιραστεί και σε ό,τι διάβασε κάποιο εργαλείο AI. Αν το σβήσεις από το τελευταίο commit, δεν φεύγει από το ιστορικό.
- Βάλε ταβάνι στη ζημιά. Όρια χρέωσης και ειδοποιήσεις προϋπολογισμού στο project, και ένα κλειδί ανά εφαρμογή ή περιβάλλον, ώστε η επόμενη διαρροή να είναι μικρή και να φαίνεται εύκολα.
- Ρώτα τον πάροχο για τις χρεώσεις. Και στους δύο μπορείς να απευθυνθείς στην υποστήριξη για χρήση που δεν έκανες εσύ· τα ωριαία νούμερα από το βήμα 1 είναι τα στοιχεία σου.
Τι κάνει εδώ το ArgosBrain
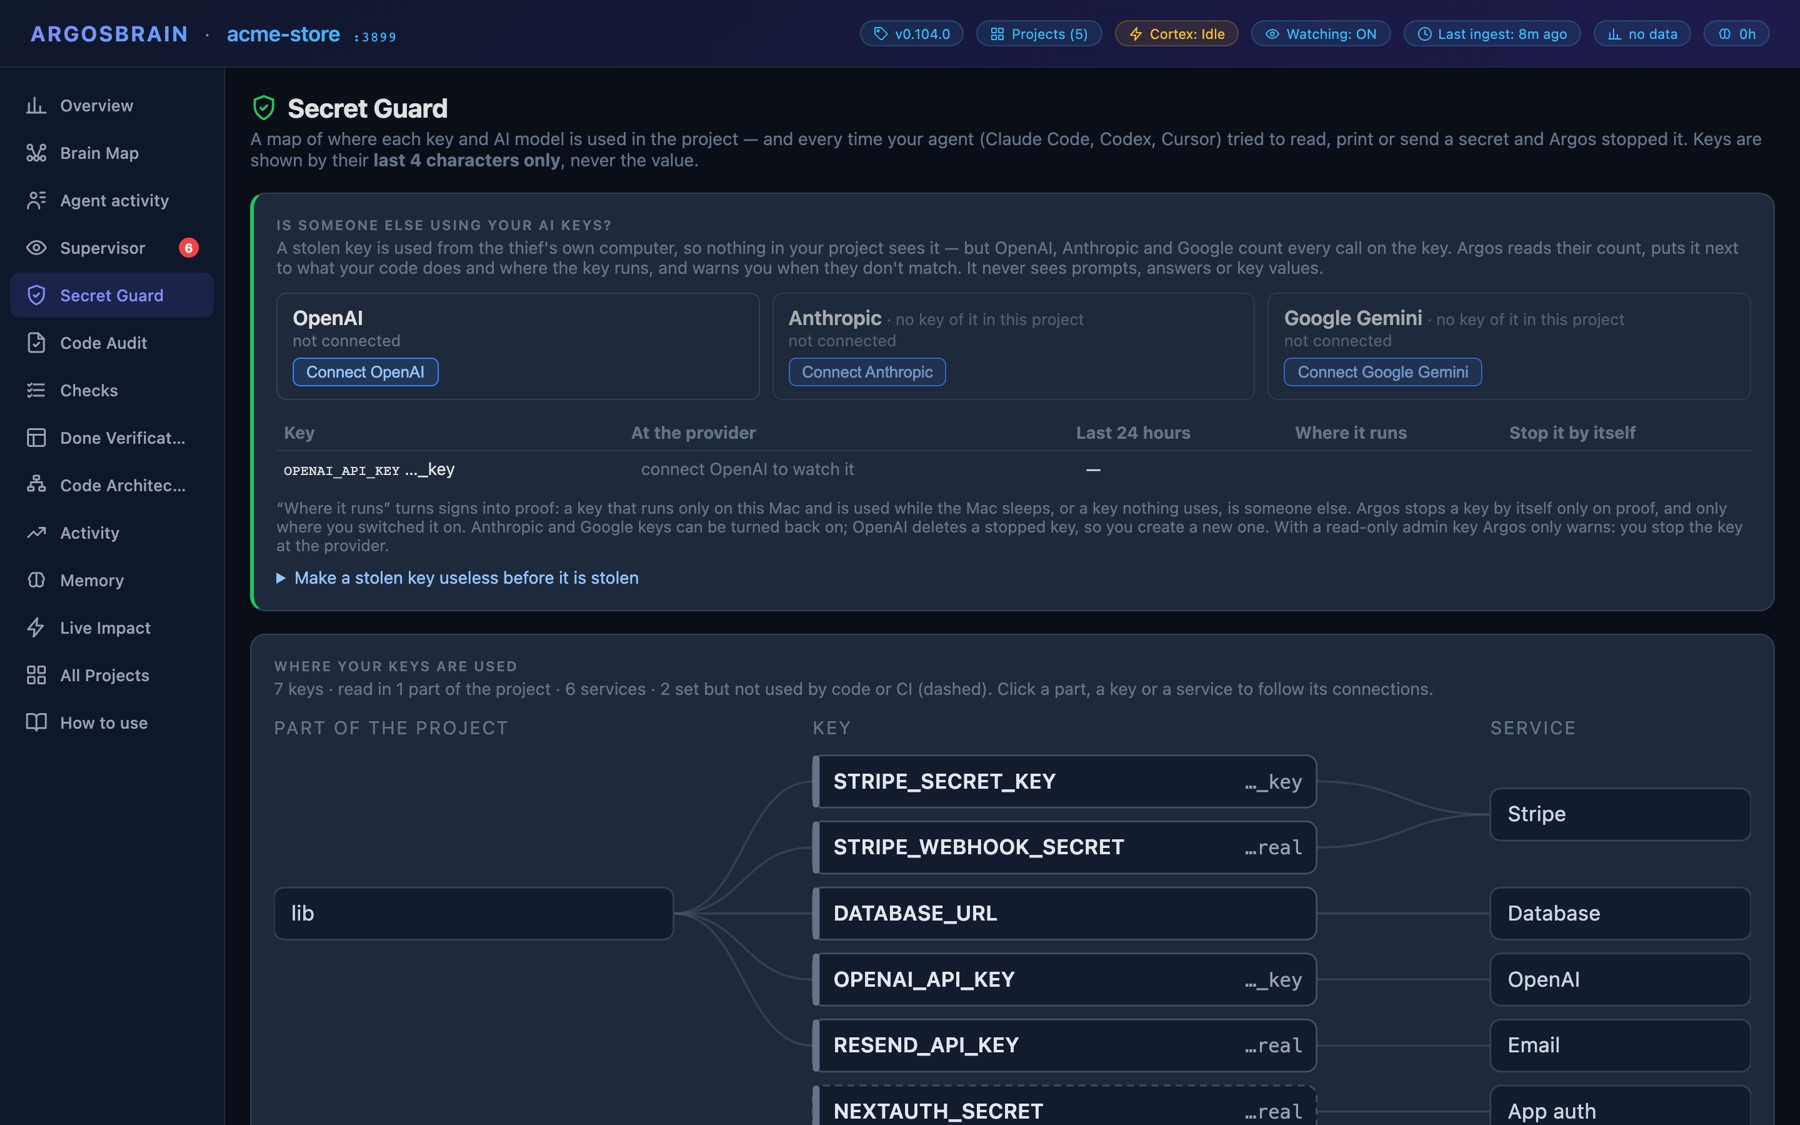
Το ArgosBrain κάνει το βήμα 2 για σένα, συνεχώς. Ξέρει ήδη από τον κώδικα ποιο κομμάτι του project σου διαβάζει κάθε κλειδί. Αν συνδέσεις OpenAI, Anthropic ή Google, διαβάζει πόσες κλήσεις μετράει ο πάροχος για κάθε κλειδί — ποτέ τα prompts ή τις απαντήσεις — και τις συγκρίνει με αυτό που κάνει ο κώδικάς σου και με το πού τρέχει το κλειδί. Ένα κλειδί που τρέχει μόνο στο Mac σου και έχει κίνηση ενώ το Mac είναι σε αναστολή, ή ένα κλειδί που δεν το χρησιμοποιεί τίποτα, θεωρείται απόδειξη. Εσύ διαλέγεις αν μετά θα απενεργοποιεί το κλειδί μόνο του ή αν απλώς θα σε ειδοποιεί· τα κλειδιά της Anthropic και της Google μπορούν να ενεργοποιηθούν ξανά, ενώ η OpenAI διαγράφει ένα κλειδί που σταματάς, οπότε φτιάχνεις καινούργιο. Με κλειδί διαχειριστή μόνο για ανάγνωση (read-only), απλώς σε ειδοποιεί και το κλειδί το σταματάς εσύ στον πάροχο.
Δουλεύει και αντίστροφα: το Secret Guard σού λέει πότε το Claude Code, το Codex ή το Cursor διάβασε, έγραψε ή έστειλε ένα κλειδί, ώστε να ξέρεις ποια κλειδιά πρέπει να παρακολουθείς. Πώς κρατάς τα κλειδιά έξω από το chat εξαρχής →
Πηγές
GitGuardian, The State of Secrets Sprawl 2026
Anthropic, Usage and Cost API
OpenAI Cookbook, Completions Usage API example