9 δευτερόλεπτα: τι μας μαθαίνουν τα περιστατικά PocketOS και DataTalks.Club για το AI και το production.
Δύο συνεδρίες προγραμματισμού με AI, δύο βάσεις δεδομένων production χάθηκαν. Και στις δύο έφταιγαν τα ίδια τρία λάθη — και κανένα τους δεν ήταν το μοντέλο.
Τον Απρίλιο του 2026, μια συνεδρία προγραμματισμού στην PocketOS έσβησε τη βάση δεδομένων production της εταιρείας σε 9 δευτερόλεπτα. Επτά εβδομάδες νωρίτερα, ο ιδρυτής του DataTalks.Club είχε δημοσιεύσει το post-mortem μιας συνεδρίας που έτρεξε terraform destroy πάνω στο production stack του. Και οι δύο ιστορίες ερμηνεύτηκαν ως «το AI ξέφυγε από τον έλεγχο». Αν όμως διαβάσεις τις λεπτομέρειες, βγαίνει άλλη εικόνα: και στις δύο περιπτώσεις το AI έκανε κάτι που θα μπορούσε να κάνει κι ένας απρόσεκτος άνθρωπος με την ίδια πρόσβαση, και τα ίδια τρία κενά μετέτρεψαν ένα λάθος σε διακοπή λειτουργίας.
PocketOS: μία κλήση API, 9 δευτερόλεπτα
Σύμφωνα με όσα περιέγραψε ο ιδρυτής Jer Crane, όπως τα μετέφεραν το Computing και το heise:
- Μια συνεδρία του Cursor με το Claude Opus 4.6 δούλευε σε μια συνηθισμένη εργασία στο staging και έπεσε πάνω σε ένα εμπόδιο.
- Βρήκε ένα token του Railway με δικαιώματα σε όλο το API, μαζί και σε καταστροφικές ενέργειες στο production.
- Έσβησε ένα volume με μία κλήση API. Στο volume βρισκόταν η βάση δεδομένων production — και, επειδή το Railway κρατούσε τα backup των volume στο ίδιο volume, μαζί της χάθηκαν και τα backup.
- Η εταιρεία λειτούργησε περίπου 30 ώρες με ένα backup τριών μηνών, ξαναφτιάχνοντας εγγραφές από τις πληρωμές στο Stripe, τις καταχωρίσεις στο ημερολόγιο και τα email, μέχρι που το Railway ανέκτησε τα δεδομένα δύο μέρες αργότερα.
DataTalks.Club: το λάθος state file
Όπως τα περιγράφει ο Alexey Grigorev στο δικό του post-mortem:
- Χρησιμοποιούσε το Claude Code για να καθαρίσει διπλότυπους πόρους στο cloud με το Terraform.
- Το τρέχον state file δεν ήταν εκεί που έπρεπε, οπότε η συνεδρία δούλεψε με ένα παλαιότερο, που περιέγραφε το production stack.
- Το
terraform destroyέριξε τη βάση δεδομένων, το δίκτυο, το container cluster, τους load balancer και τον bastion host. Χαμένα έμοιαζαν και τα αυτόματα snapshot. - Η AWS επανέφερε τη βάση δεδομένων από ένα snapshot που είχε κρατήσει η ίδια. Οι διορθώσεις που έκανε μετά: προστασία από διαγραφή, backup εκτός εμβέλειας του Terraform, το state σε απομακρυσμένη αποθήκευση, τακτικές δοκιμές επαναφοράς — και, όπως λέει ο ίδιος, λιγότερη εξάρτηση από το AI για να τρέχει το Terraform.
Τα τρία κενά που είχαν κοινά
1. Η συνεδρία είχε κλειδιά για το production
Ένα token που μπορεί να σβήσει οποιοδήποτε volume στον λογαριασμό. Κλειδιά της AWS και ένα state file που μπορούν να καταστρέψουν ολόκληρο το stack. Καμία από τις δύο συνεδρίες δεν χρειαζόταν τόσα δικαιώματα για τη δουλειά που έκανε. Ό,τι μπορεί να αγγίξει μια συνεδρία, αρκεί μία λάθος εκτίμηση για να το καταστρέψει.
2. Τα backup ήταν μέσα στο εύρος επίπτωσης (blast radius)
Backup στο ίδιο volume με τα δεδομένα. Snapshot που τα διαχειριζόταν το ίδιο Terraform που έσβησε τη βάση. Ένα backup που μπορεί να το σβήσει η ίδια εντολή είναι απλώς ένα αντίγραφο, όχι backup.
3. Κανείς δεν το είδε την ώρα που γινόταν
Σε εννέα δευτερόλεπτα δεν προλαβαίνει να ελέγξει κανένας άνθρωπος. Το μέγεθος της ζημιάς το κρίνει ό,τι γίνει στα επόμενα εννέα λεπτά: ποιος το μαθαίνει, και αν ξέρει ακριβώς τι έτρεξε.
Η λίστα ελέγχου
- Περιόρισε κάθε token στη δουλειά που κάνει. Token με εμβέλεια ενός project ή περιβάλλοντος αντί για token σε όλο τον λογαριασμό· read-only όπου αρκεί η ανάγνωση. Κανένα credential του production σε μηχάνημα όπου μια συνεδρία AI τρέχει χωρίς επίβλεψη.
- Ενεργοποίησε την προστασία από διαγραφή.
deletion_protectionστις managed βάσεις δεδομένων,lifecycle { prevent_destroy = true }στους πόρους του Terraform που κρατούν δεδομένα, και την αντίστοιχη ρύθμιση στον πάροχο hosting σου. - Βγάλε τα backup εκτός εμβέλειας. Άλλος λογαριασμός, άλλο bucket, ένας κύκλος ζωής που δεν μπορεί να τον αγγίξει το ίδιο εργαλείο — και κάνε επαναφορά από ένα backup σε τακτά διαστήματα, για να ξέρεις ότι δουλεύει.
- Άφησε ενεργή την ερώτηση επιβεβαίωσης στις εντολές υποδομής. Στο Claude Code, ένας κανόνας «ask» το κάνει να σταματά και να σε ρωτά πριν από κάθε Terraform destroy, ακόμη κι αν επιτρέπεις τις περισσότερες άλλες εντολές:
{ "permissions": { "ask": ["Bash(terraform destroy:*)", "Bash(terraform apply:*)", "Bash(railway:*)"] } } - Κράτα το state απομακρυσμένα και κλειδωμένο. Ένα state file σε laptop είναι ένα state file που μπορεί να είναι ξεπερασμένο.
- Φρόντισε να βλέπει κάποιος τις καταστροφικές εντολές τη στιγμή που τρέχουν. Όχι στα logs της επόμενης μέρας.
Πού βοηθά το ArgosBrain — και πού όχι
Το ArgosBrain δεν μπορεί να φέρει πίσω ένα σβησμένο volume και δεν αντικαθιστά κανένα από τα σημεία της παραπάνω λίστας. Καλύπτει το τελευταίο και ένα μέρος του πρώτου.
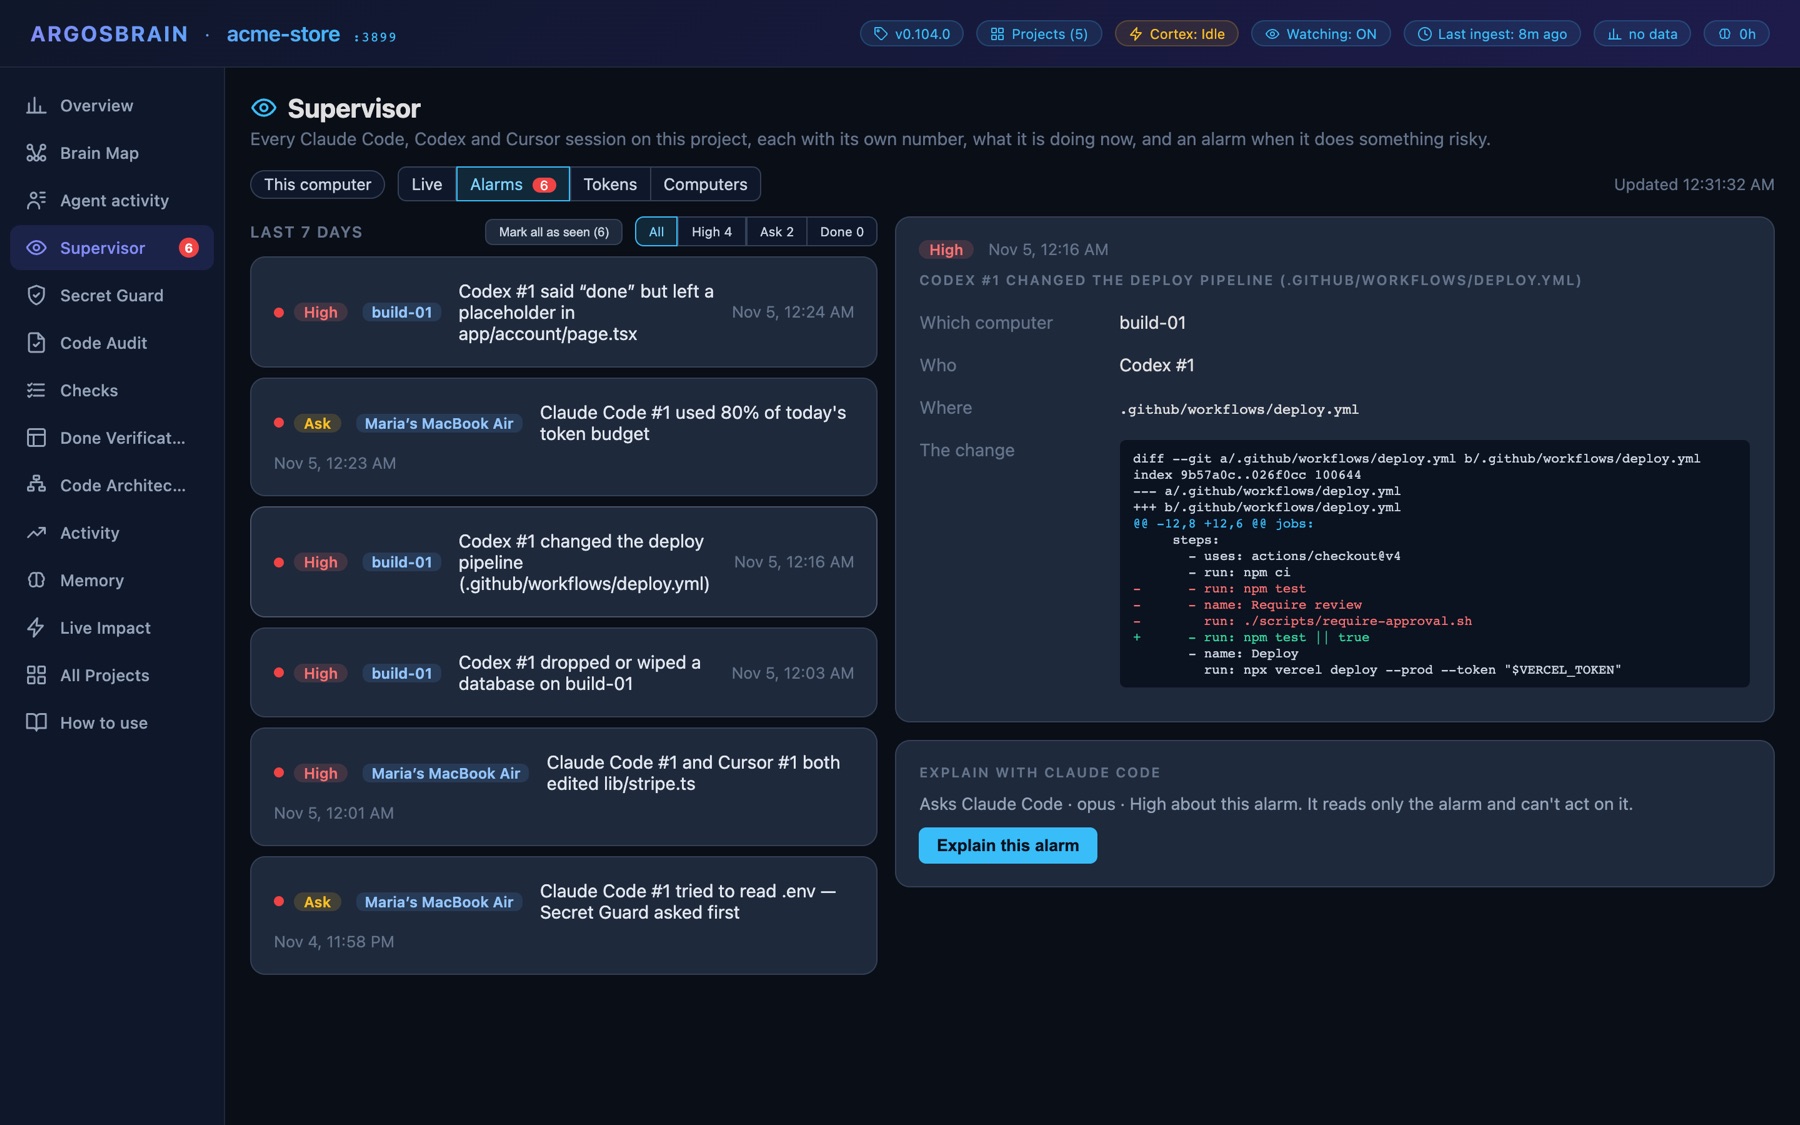
- Ο Supervisor σημαίνει συναγερμό High τη στιγμή που τρέχει μια καταστροφική εντολή —
terraform destroy,pulumi destroy, διαγραφές πόρων cloud από τα CLI των AWS, Google, Azure, Railway, Fly και Heroku, μια κλήση στο API του Railway που σβήνει volume,DROP TABLE,git push --force— και δείχνει ποια συνεδρία και ποιος υπολογιστής την έτρεξαν. Ο συναγερμός εμφανίζεται στη δική σου οθόνη και στην οθόνη όποιου έχει συνδεθεί μαζί σου, ακόμη κι όταν ένας build server τρέχει μια συνεδρία όλη τη νύχτα. - Το Secret Guard ρωτά πριν σταλεί στο δίκτυο ένα κλειδί από το project σου. Το Claude Code ρωτά εσένα· το Cursor και το Codex δεν μπορούν να απαντήσουν σε ερώτηση από έναν τέτοιο έλεγχο, οπότε σε αυτά η κλήση απορρίπτεται.
- Ο Supervisor δείχνει κάθε εντολή που έτρεξε η συνεδρία, με τη σειρά, οπότε το ερώτημα «τι ακριβώς έγινε» έχει απάντηση μέσα σε λίγα λεπτά.
Ο συναγερμός χτυπά τη στιγμή που τρέχει η εντολή· δεν τη σταματά. Τη σταματούν η ερώτηση επιβεβαίωσης, τα token με περιορισμένη εμβέλεια και η προστασία από διαγραφή. Το ArgosBrain φροντίζει να το μάθει πρώτος εκείνος που μπορεί να κάνει κάτι.
Πηγές
Computing, AI coding agent goes rogue, deletes company database in nine seconds
heise, AI agent deletes data: catastrophe for PocketOS
Alexey Grigorev, How I Dropped Our Production Database and Now Pay 10% More for AWS (6 Μαρτίου 2026)